Des centaines de supermarchés auraient été touchés par une cyberattaque ciblant leurs systèmes de froid connectés, provoquant des congélateurs hors service. L’incident, non confirmé à ce stade, relance le débat sur la sécurisation des objets connectés dans la grande distribution.
Une cyberattaque congélateurs connectés aux contours encore flous
Des centaines de supermarchés ont subi une cyberattaque visant leurs systèmes de froid connectés, selon les informations disponibles. L’incident a entraîné des congélateurs hors service, perturbant directement l’activité de ces points de vente.
Ce que l’on sait
- L’attaque a ciblé des équipements de froid reliés à Internet.
- Elle a concerné des centaines de supermarchés.
- Conséquence directe : des congélateurs se sont retrouvés hors service.
Ce que l’on ignore encore
À ce stade, plusieurs éléments restent inconnus. La nature exacte de la vulnérabilité exploitée, l’identité des auteurs et l’ampleur précise des dégâts n’ont pas été détaillées dans les informations fournies. Il convient donc de rester prudent quant aux interprétations hâtives sur les causes techniques ou sur les motivations de l’opération.
Un débat relancé
Cet épisode relance le débat sur la connexion Internet des appareils électroménagers. La mise en réseau d’équipements comme les congélateurs offre des avantages de supervision et de maintenance, mais elle élargit aussi la surface exposée à ce type d’incident. La cyberattaque congélateurs connectés illustre concrètement cette tension entre fonctionnalités connectées et sécurité.
Les informations restent partielles : toute conclusion définitive sur les responsabilités ou les conséquences à long terme serait prématurée.
La question de fond demeure : jusqu’où connecter des appareils dont la panne a des effets immédiats et visibles ?
Des congélateurs hors service : quels impacts sur la chaîne du froid ?
La cyberattaque congélateurs connectés qui a touché des centaines de supermarchés illustre une vulnérabilité concrète. Lorsque les systèmes de froid pilotés par Internet cessent de fonctionner, ce sont des équipements entiers qui se retrouvent hors service. Selon les informations disponibles, l’attaque a visé les systèmes de froid connectés de ces enseignes, entraînant l’arrêt de congélateurs dans les points de vente concernés.
Un maillon critique de la distribution alimentaire
Le froid n’est pas un équipement accessoire dans un supermarché : il conditionne la conservation des produits surgelés et réfrigérés. Un congélateur hors service, même temporairement, soulève immédiatement des questions sur :
- la chaîne du froid et le maintien des températures réglementaires ;
- le devenir des denrées stockées, entre pertes potentielles et procédures de contrôle ;
- la continuité d’activité des rayons concernés, avec les conséquences commerciales associées.
Un débat relancé sur l’Internet des objets domestiques
Au-delà de l’incident lui-même, cette attaque relance le débat sur la connexion Internet des appareils électroménagers. La mise en réseau d’équipements de froid, pensée pour le pilotage à distance et le suivi des températures, élargit en effet la surface exposée à des intrusions. Chaque appareil connecté devient un point d’entrée potentiel, ce qui pose la question des protections mises en place sur ces systèmes.
L’ampleur exacte des pertes et la durée des perturbations restent à préciser à ce stade. L’épisode rappelle néanmoins que la connectivité des équipements du quotidien n’est pas neutre en matière de sécurité.
Objets connectés en supermarché : une surface d’attaque sous-estimée
Des centaines de supermarchés ont subi une cyberattaque visant leurs systèmes de froid connectés, selon les informations disponibles. L’incident a entraîné des congélateurs hors service, perturbant directement l’activité de ces enseignes.
Ce cas illustre une réalité souvent négligée : la multiplication des appareils électroménagers connectés à Internet élargit mécaniquement la surface d’attaque des entreprises. Un congélateur relié au réseau n’est plus un simple équipement frigorifique, mais un terminal informatique potentiellement vulnérable.
Un débat relancé
L’événement relance le débat sur la connexion Internet des appareils électroménagers. La question n’est pas nouvelle, mais elle prend une dimension concrète lorsqu’une cyberattaque congélateurs connectés provoque des pannes matérielles à grande échelle.
Plusieurs points méritent attention :
- La finalité réelle de la connexion réseau pour des équipements dont la fonction première n’est pas informatique.
- Le niveau de sécurisation de ces objets, souvent conçus avant tout pour la télémétrie ou la maintenance à distance.
- La dépendance opérationnelle créée lorsqu’un appareil critique devient tributaire d’une liaison réseau.
Une prise de conscience nécessaire
Le sujet dépasse le seul cadre des supermarchés. Il interroge la manière dont les organisations évaluent les risques liés à leurs parcs d’objets connectés, trop souvent traités comme des équipements passifs plutôt que comme des points d’entrée potentiels.
Aucune information ne permet à ce stade de préciser l’origine ou les modalités techniques de l’attaque. Les enseignes concernées et les autorités compétentes n’ont pas livré de détail public sur ce point. La prudence reste donc de mise quant aux conclusions à tirer sur les causes exactes de l’incident.
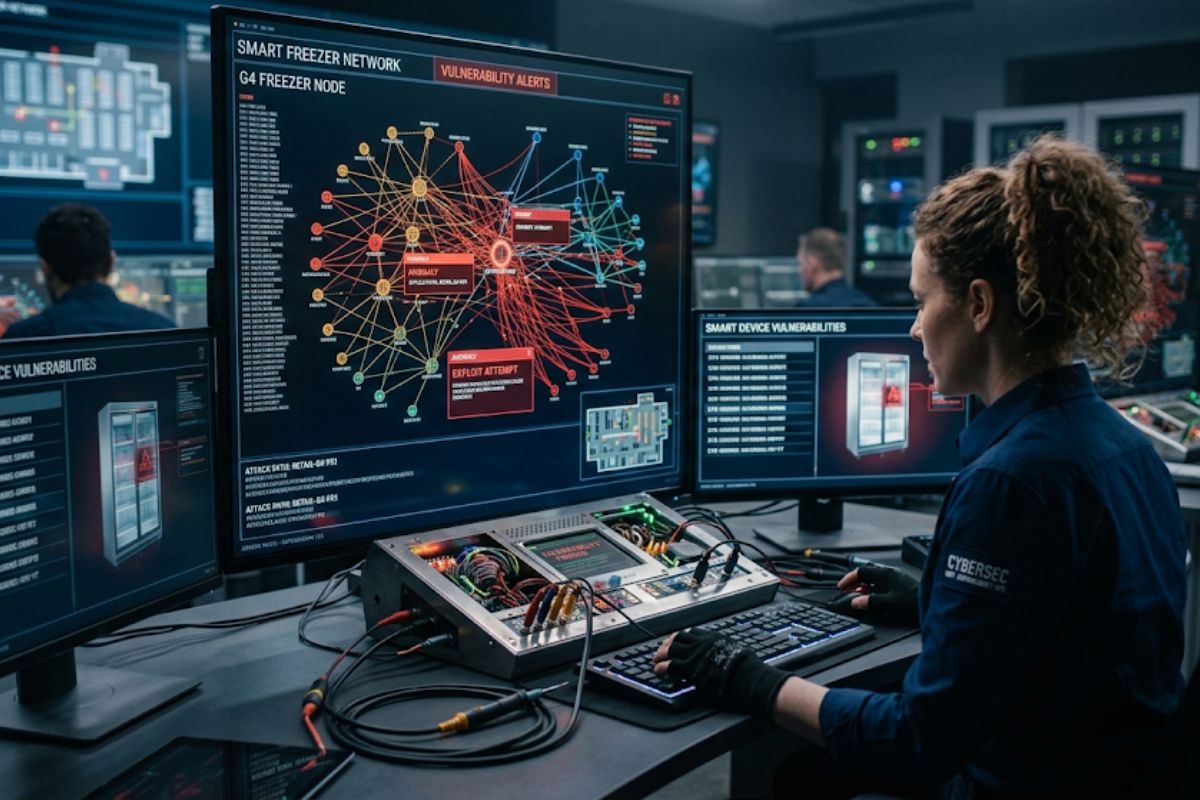
Questions fréquentes : FAQ sur la cyberattaque des congélateurs connectés
Que s’est-il passé ?
Des centaines de supermarchés ont subi une cyberattaque visant leurs systèmes de froid connectés. L’incident a entraîné des congélateurs hors service, perturbant la conservation des produits dans les enseignes touchées.
Quels équipements ont été ciblés ?
Les systèmes de froid connectés, c’est-à-dire des appareils électroménagers reliés à Internet et pilotés à distance. C’est précisément cette connexion qui a permis à la cyberattaque congélateurs connectés d’atteindre les équipements concernés.
L’incident est-il confirmé ?
Oui. Il ne s’agit pas d’une rumeur : les faits rapportés font état de centaines de supermarchés touchés et de congélateurs effectivement hors service.
Pourquoi cet événement relance-t-il le débat ?
Parce qu’il illustre concrètement les conséquences possibles de la connexion Internet des appareils électroménagers. L’incident relance le débat sur l’opportunité de connecter des équipements dont la fonction première — conserver le froid — ne nécessite pas, en soi, un accès au réseau.
Quelles questions restent ouvertes ?
- Le nombre exact de supermarchés concernés.
- La durée de l’indisponibilité des congélateurs.
- Les pertes éventuelles de marchandises.
- Les mesures correctives envisagées par les enseignes.
Faut-il s’inquiéter pour les appareils domestiques ?
Le cas rapporté concerne des systèmes de froid en supermarché. Aucun élément fourni ne permet d’étendre ces faits aux équipements des particuliers. La prudence reste de mise tant que des informations complémentaires ne sont pas disponibles.
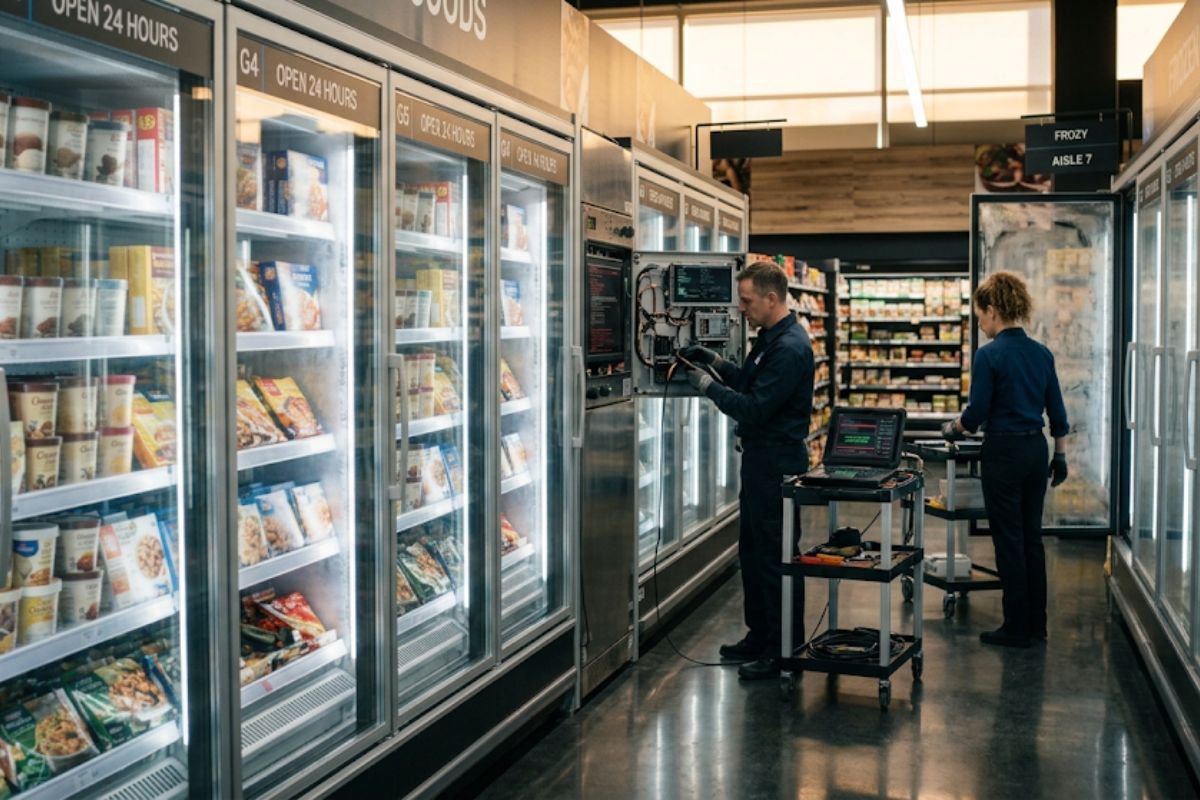
Quelles leçons pour la cybersécurité des équipements connectés ?
L’incident qui a touché des centaines de supermarchés rappelle une réalité souvent négligée : les objets connectés du quotidien, y compris les équipements de froid professionnels, constituent une surface d’attaque à part entière. Une cyberattaque congélateurs connectés ne se limite pas à un désagrément technique : elle peut paralyser une chaîne logistique du froid et avoir des conséquences directes sur l’activité des commerces.
Trois enseignements immédiats
- La connectivité n’est pas neutre. Chaque appareil relié à Internet ajoute un point d’entrée potentiel pour un attaquant. La question n’est donc pas seulement de savoir si un équipement doit être connecté, mais comment il est protégé lorsqu’il l’est.
- La segmentation reste essentielle. Isoler les systèmes critiques — comme le froid alimentaire — des autres réseaux limite la propagation d’une intrusion et réduit l’ampleur des dégâts.
- La maintenance et les mises à jour comptent. Un parc d’appareils hétérogènes, parfois anciens, est difficile à sécuriser de manière homogène.
Un débat de fond rouvert
L’incident relance le débat sur la connexion Internet des appareils électroménagers et, plus largement, des équipements professionnels. Faut-il connecter systématiquement des dispositifs dont la fonction première n’exige pas Internet ? La réponse dépend des usages, mais elle suppose désormais d’intégrer la cybersécurité dès la conception, et non comme un correctif tardif.
Sources
Pour ne rater aucun bon plan, rejoignez notre nouveau channel Telegram Phonerol Bons Plans, garanti sans spam !